
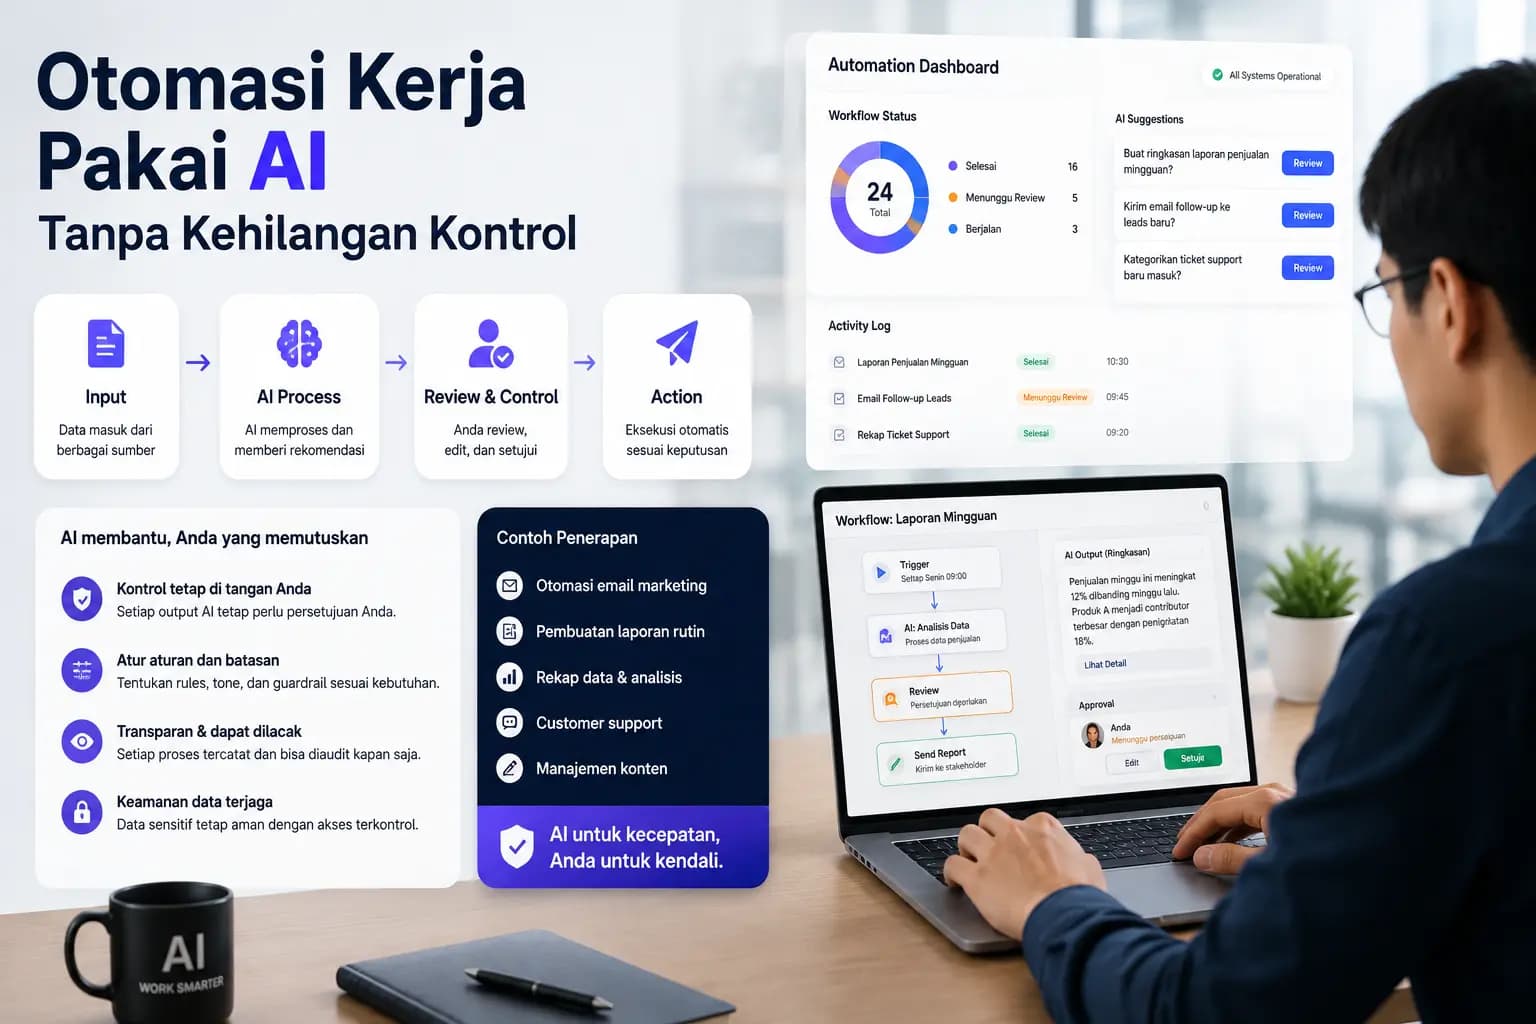
Otomasi kerja pakai AI bisa menghemat waktu secara signifikan. Sistem dapat merangkum dokumen, mengklasifikasikan tiket, membuat draft, membaca pola data, meneruskan request, sampai mengeksekusi workflow tanpa menunggu manusia di setiap langkah.
Masalahnya, semakin jauh AI diberi wewenang untuk bertindak, semakin besar konsekuensi ketika model salah.
Karena itu, otomasi kerja berbasis kecerdasan buatan (AI) sebaiknya tidak dimulai dari pertanyaan “apa saja yang bisa diotomasi?”, melainkan “bagian mana yang aman diotomasi, kapan manusia harus masuk, dan bagaimana kita tahu sistem mulai salah?”
Artikel existing ini punya tiga prinsip inti yang tepat: mulai dari tugas berisiko rendah, pertahankan human-in-the-loop untuk proses penting, dan jangan menjalankan automasi tanpa monitoring. Ketiganya tetap menjadi fondasi pembahasan ini.
NIST AI Risk Management Framework juga menekankan pengelolaan risiko sepanjang lifecycle AI, termasuk design, deployment, penggunaan, testing, evaluation, dan oversight. Untuk generative AI, NIST secara khusus mencatat bahwa organisasi dapat membutuhkan human review, tracking, dokumentasi, dan management oversight yang lebih besar sesuai konteks risikonya.
Sebelumnya, artikel Dashboard BI yang Berguna vs yang Cuma Keliatan Keren membahas bahwa teknologi harus membantu keputusan, bukan hanya menambah lapisan visual. Prinsip serupa berlaku pada otomasi AI: automation yang baik mengurangi beban kerja tanpa menghapus kontrol pada bagian yang memang masih membutuhkan judgment.
Bagaimana Otomasi AI Bisa Tetap Terkontrol?
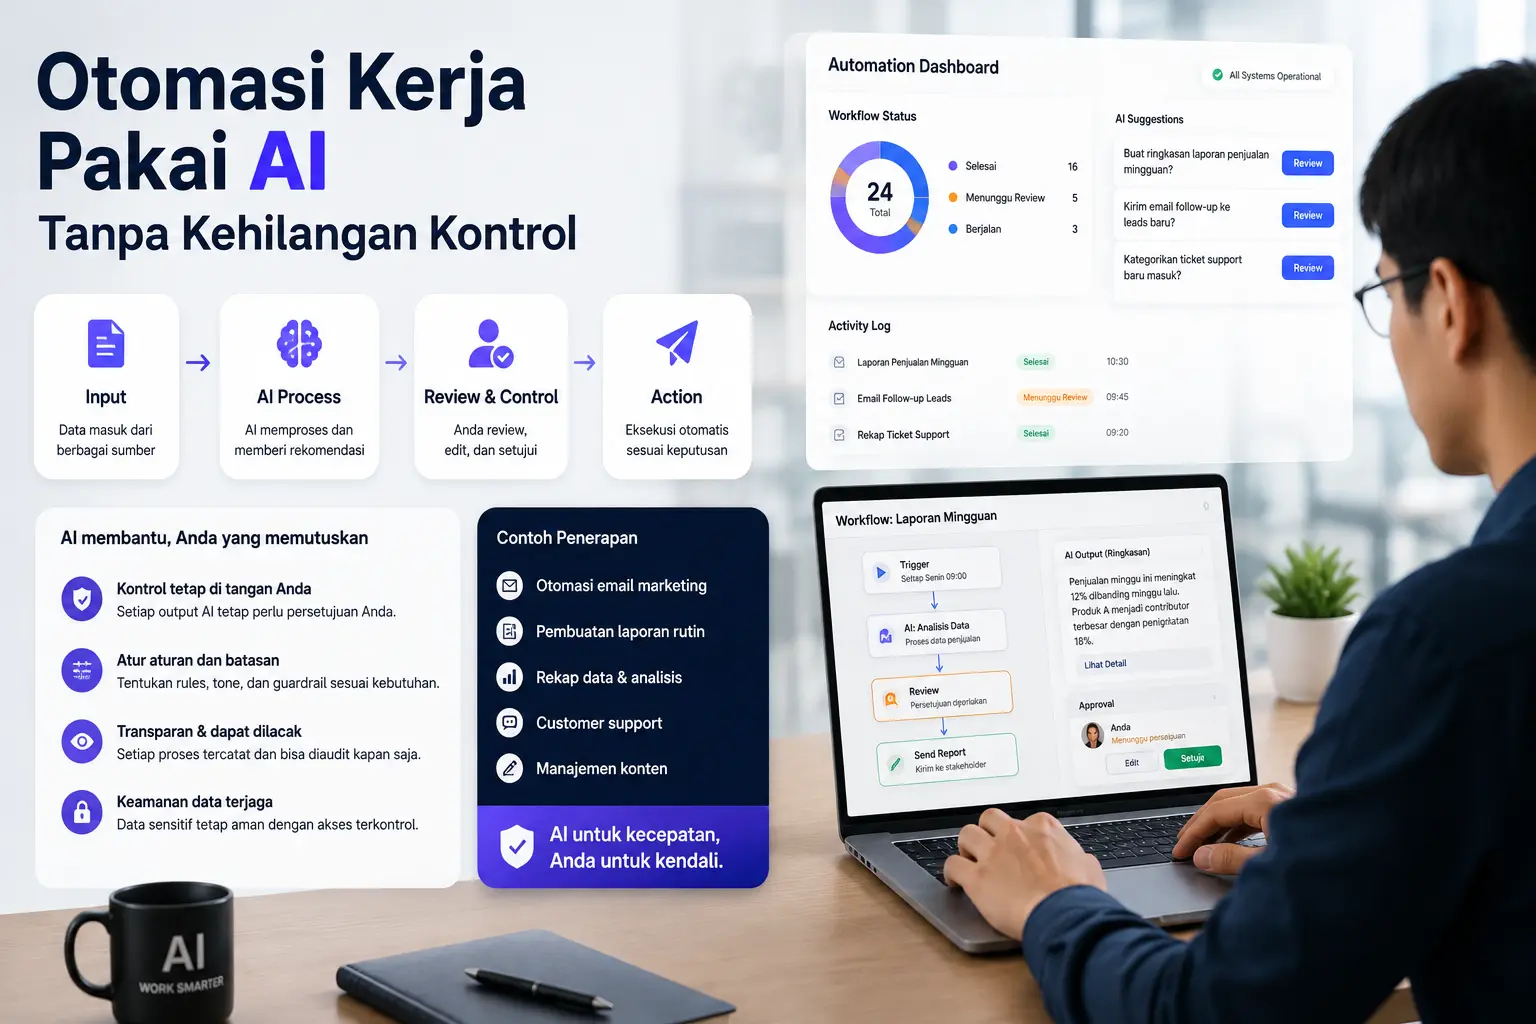
Otomasi AI tetap terkontrol jika level otonominya disesuaikan dengan risiko, ada batas tindakan yang jelas, output penting dapat direview manusia, aktivitas tercatat, dan performanya terus dimonitor. Tujuannya bukan membuat manusia menyetujui setiap langkah, tetapi memastikan AI hanya diberi kewenangan sejauh error masih bisa dideteksi dan dipulihkan.
Secara praktis, sistem yang sehat biasanya memiliki beberapa lapisan kontrol:
input validation;
permission;
policy atau guardrail;
human approval pada titik kritis;
confidence atau rule threshold jika relevan;
logging;
monitoring;
fallback;
rollback atau recovery path.
Semakin besar konsekuensi kegagalan, semakin kuat kontrol yang diperlukan.
Kenapa Harus Mulai dari Tugas Berisiko Rendah?
Tugas berisiko rendah memberi ruang belajar tanpa membuat satu kesalahan model berubah menjadi insiden besar.
Contoh yang relatif aman:
merangkum meeting note;
mengelompokkan feedback;
membuat draft email internal;
memberi tag pada tiket;
menyarankan kategori dokumen;
membuat first-pass report;
merangkum log untuk investigasi manusia.
Jika output salah, manusia masih bisa mengoreksi dengan biaya rendah.
Bandingkan dengan:
mengirim refund besar;
menghapus data;
mengubah permission;
memblokir account;
menjalankan database command;
menyetujui kontrak;
membuat keputusan kredit;
mengirim komunikasi legal.
Pada workflow seperti itu, satu output salah dapat membawa konsekuensi finansial, keamanan, hukum, atau reputasi.
NIST AI RMF bersifat use-case agnostic, tetapi intinya sama: risiko perlu dipahami dalam konteks penggunaan dan dikelola sepanjang lifecycle.
Karena itu, pilot AI yang baik tidak selalu yang paling ambisius.
Pilot terbaik sering justru workflow dengan volume tinggi, aturan cukup jelas, dan dampak error yang mudah dipulihkan.
Apa Itu Human-in-the-Loop?
Human-in-the-loop berarti manusia tetap menjadi bagian dari workflow AI pada titik tertentu, terutama ketika output membutuhkan judgment atau memiliki risiko tinggi.
Bentuknya tidak harus selalu “AI berhenti dan menunggu approval”.
Human-in-the-loop bisa berupa:
semua output direview;
hanya kasus tertentu direview;
sampling output secara berkala;
approval hanya untuk tindakan berisiko tinggi;
AI hanya memberi rekomendasi;
manusia dapat menghentikan atau membatalkan tindakan;
kasus ambigu otomatis dieskalasi.
Contoh sederhana:
AI membaca incoming support ticket lalu mengklasifikasikannya.
Untuk kategori biasa, tiket langsung diteruskan ke queue yang sesuai.
Jika confidence rendah atau tiket mengandung kata kunci terkait keamanan, sistem mengirimnya ke human reviewer.
Dengan pola ini, manusia tidak menjadi bottleneck untuk setiap tiket, tetapi tetap masuk pada kasus yang paling perlu judgment.
Kapan AI Boleh Menjalankan Tindakan Secara Otomatis?
AI boleh menjalankan tindakan secara otomatis jika konsekuensi kesalahannya rendah, tindakan mudah dibalik, kriteria cukup jelas, dan sistem punya monitoring yang memadai.
Gunakan empat pertanyaan:
Seberapa besar dampak jika AI salah?
Seberapa mudah tindakan dibatalkan?
Seberapa cepat kesalahan bisa diketahui?
Apakah ada jalur fallback?
Contohnya, AI otomatis menambahkan tag internal pada dokumen relatif aman.
AI otomatis mengirim newsletter ke jutaan pelanggan jauh lebih berisiko.
AI otomatis membuat draft query database masih dapat diterima jika query tidak langsung dieksekusi.
AI otomatis menjalankan destructive query tanpa approval adalah level risiko yang sangat berbeda.
Kontrol seharusnya mengikuti tindakan, bukan sekadar kemampuan model.
Bagaimana Membuat Klasifikasi Risiko untuk Workflow AI?
Salah satu cara sederhana adalah membagi workflow menjadi tiga level.
Level Risiko | Contoh | Kontrol yang Cocok |
|---|---|---|
Rendah | tagging, summarization, draft internal | automation langsung + sampling |
Sedang | reply customer, update record tertentu | threshold + approval pada kasus tertentu |
Tinggi | pembayaran, akses, legal, deletion | human approval wajib + audit + rollback |
Klasifikasi ini bukan standar formal.
Setiap perusahaan perlu menyesuaikan dengan domain dan toleransi risiko.
Contohnya, “mengirim email” bisa berisiko rendah untuk reminder internal tetapi tinggi jika email berisi keputusan legal kepada pelanggan.
Karena itu, klasifikasi harus melihat konteks.
Kenapa Approval Gate Penting?
Approval gate memisahkan tahap “AI menghasilkan keputusan atau tindakan” dari tahap “sistem mengeksekusinya”.
Contoh:
AI:
membaca invoice;
mengambil data;
menghitung kategori;
menyarankan approval.
Manusia:
melihat hasil;
mengonfirmasi;
sistem baru memproses pembayaran.
Pola seperti ini berguna jika AI dapat mempercepat analisis tetapi belum layak diberi authority penuh.
Approval interface harus memberikan konteks cukup.
Jangan hanya menampilkan:
“Approve / Reject”
Tampilkan:
data input;
output AI;
alasan atau evidence;
confidence jika meaningful;
policy yang relevan;
perubahan yang akan dilakukan.
Human review tidak efektif jika reviewer tidak punya informasi untuk menilai.
Apa Bahaya Automation Bias?
Automation bias terjadi ketika manusia terlalu percaya pada output sistem otomatis karena menganggap mesin lebih konsisten atau objektif.
Ini berbahaya pada workflow dengan human approval.
Secara teori, manusia masih memegang keputusan.
Dalam praktik, reviewer bisa hanya menekan “approve” karena sebagian besar output sebelumnya benar.
Human-in-the-loop kemudian berubah menjadi formalitas.
Cara mengurangi risiko:
jangan menyembunyikan uncertainty;
tampilkan data sumber;
lakukan sampling terhadap approval;
ukur disagreement rate;
rotasi review jika perlu;
uji apakah reviewer benar-benar dapat menemukan error.
Human oversight perlu didesain, bukan sekadar ditambahkan.
Kenapa Monitoring Itu Wajib?
Artikel existing menyebut automasi yang tidak dimonitor bisa “diam-diam salah” dalam waktu lama. Itu adalah risiko yang sangat nyata.
AI system dapat berubah kualitas karena:
pola data input berubah;
workflow berubah;
prompt berubah;
model provider mengubah behavior;
tool atau dependency berubah;
knowledge base menjadi stale;
user behavior berubah.
Karena itu, monitoring tidak cukup hanya memeriksa apakah API masih hidup.
Tim perlu memonitor kualitas output.
Contoh metric:
error rate;
rejection rate;
human override rate;
retry rate;
escalation rate;
latency;
cost per task;
percentage output yang lolos review;
jumlah tindakan yang dibatalkan;
drift pada jenis input.
Metric dipilih sesuai workflow.
Apa yang Harus Di-log?
Untuk workflow AI yang menjalankan tindakan, audit log sangat penting.
Minimal catat:
timestamp;
actor;
model/version jika tersedia;
input reference;
output;
tools/action yang dipanggil;
approval;
final action;
error;
retry;
correlation ID.
Jangan sembarang menyimpan prompt lengkap jika berisi data sensitif.
Logging harus mengikuti data governance.
Tujuannya adalah traceability.
Jika satu customer record berubah karena automasi, tim harus bisa menjawab:
“Kenapa sistem melakukan ini?”
Tanpa log, debugging AI workflow berubah menjadi tebakan.
Kenapa Fallback Harus Dirancang Sejak Awal?
AI akan gagal pada sebagian kasus.
Pertanyaannya bukan apakah, tetapi bagaimana sistem bereaksi.
Fallback bisa berupa:
minta input tambahan;
kirim ke human queue;
gunakan rule-based system;
kembali ke workflow manual;
hentikan action;
retry dengan batas tertentu.
Contoh:
AI gagal mengklasifikasikan dokumen.
Jangan terus retry tanpa batas.
Setelah dua kali gagal, kirim ke manual review.
Fallback adalah bagian dari architecture.
Bukan emergency workaround.
Bagaimana Menghindari AI Mengambil Tindakan di Luar Scope?
Gunakan least privilege.
Jika AI hanya perlu membaca ticket dan menambahkan label, jangan beri permission untuk menghapus ticket.
Jika AI hanya perlu membuat draft, jangan beri akses mengirim email.
Jika AI hanya perlu membaca database, gunakan read-only credential.
Model sebaiknya tidak diberi tool lebih banyak dari kebutuhan.
Tool permission adalah guardrail yang lebih kuat daripada prompt.
Prompt:
“Jangan pernah hapus data.”
masih bergantung pada behavior model.
Permission:
credential tidak memiliki hak DELETE.
lebih deterministik.
Gunakan security control di level sistem.
Apa Peran Deterministic Rules dalam Otomasi AI?
AI tidak harus menangani semua keputusan.
Gunakan rule biasa untuk hal yang deterministik.
Contoh:
jika amount > 100 juta:
    wajib approval finance
Tidak perlu meminta model memutuskan apakah transaksi lebih dari 100 juta.
Rule engine lebih predictable.
AI cocok untuk bagian yang membutuhkan interpretasi:
membaca free text;
klasifikasi;
summarization;
extraction;
ranking;
reasoning pada input tidak terstruktur.
Gabungan AI + deterministic rules sering lebih aman daripada AI-only.
Bagaimana Menangani Data Sensitif?
Sebelum menghubungkan AI ke workflow internal, petakan data yang akan diproses.
Tanyakan:
apakah ada personal data;
credential;
financial data;
legal document;
health information;
source code sensitif;
customer secret.
Pastikan:
provider sesuai policy perusahaan;
retention dipahami;
data tidak masuk training jika itu requirement;
transport dienkripsi;
access dibatasi;
log tidak menyimpan data berlebihan;
masking diterapkan jika perlu.
AI governance bukan hanya soal output salah.
Data flow juga bagian dari risiko.
Kenapa Prompt Saja Tidak Cukup sebagai Guardrail?
Prompt sangat berguna untuk memberikan instruksi.
Tetapi prompt bukan security boundary.
Contoh:
“Jangan pernah kirim email tanpa approval.”
Jika sistem tetap memberi model tool send_email, kontrol bergantung pada model mengikuti instruksi.
Desain yang lebih kuat:
AI hanya memiliki tool create_email_draft.
Workflow terpisah menangani approval.
Setelah approval, service deterministik mengirim email.
Architecture seperti ini mengurangi kemungkinan tindakan tidak disengaja.
Gunakan prompt untuk behavior.
Gunakan permission dan workflow state untuk enforcement.
Bagaimana Mengevaluasi Kualitas Sebelum Production?
Jangan menilai AI hanya dari lima contoh demo.
Buat evaluation set yang mewakili kondisi nyata.
Termasuk:
kasus normal;
input ambigu;
data kosong;
edge case;
bahasa berbeda jika relevan;
malicious input;
kasus yang pernah gagal.
Ukur:
accuracy;
precision/recall jika cocok;
human acceptance;
critical error;
hallucination;
policy violation;
latency;
cost.
Tidak semua metric cocok untuk semua workflow.
Untuk summarization, human rating mungkin lebih relevan.
Untuk classification, confusion matrix bisa lebih berguna.
Untuk extraction, exact match atau field accuracy bisa digunakan.
Kenapa Rollout Bertahap Lebih Aman?
Jangan langsung mengotomasi 100% volume.
Gunakan rollout bertahap.
Contoh:
fase 1: AI hanya memberi suggestion.
fase 2: AI mengotomasi 10% kasus risiko rendah.
fase 3: naik menjadi 50% setelah metric stabil.
fase 4: 100% untuk kategori tertentu.
Kasus berisiko tinggi tetap manual.
Rollout seperti ini memberi tim waktu melihat failure mode.
Jika masalah muncul, blast radius kecil.
NIST juga menekankan testing, evaluation, verification, validation, serta governance sepanjang lifecycle AI.
Bagaimana Mengukur Apakah Otomasi AI Benar-Benar Berguna?
Jangan hanya mengukur berapa banyak task yang otomatis.
Ukur dampak.
Contoh:
waktu proses turun;
error manual turun;
throughput naik;
backlog turun;
customer response lebih cepat;
biaya per task turun;
human review berkurang;
SLA membaik.
Tambahkan quality metric.
Automation yang mempercepat 50% tetapi menggandakan error belum tentu berhasil.
Bandingkan dengan baseline manual.
Tanpa baseline, tim hanya tahu sistem “terasa cepat”.
Kapan Harus Mematikan Automasi?
Automation harus punya kill switch.
Trigger bisa berupa:
error rate melewati threshold;
human rejection naik drastis;
model gagal mengakses sumber penting;
dependency rusak;
security incident;
cost spike;
output tidak bisa dipercaya.
Kill switch tidak harus berarti mematikan seluruh system.
Bisa downgrade:
autonomous → approval required → suggestion only → manual.
Graceful degradation lebih baik daripada fail-open.
Contoh Workflow AI yang Terkontrol
Bayangkan tim customer support ingin mengotomasi response.
Tahap awal:
AI membaca ticket dan membuat draft.
Agent mereview semuanya.
Setelah satu bulan, data menunjukkan beberapa kategori sangat stabil.
Tahap berikutnya:
FAQ sederhana dapat dikirim otomatis jika:
confidence tinggi;
tidak ada keyword sensitif;
customer bukan account enterprise;
tidak terkait refund.
Ticket lain tetap direview manusia.
Sistem mencatat:
draft;
final response;
apakah agent mengubah output;
category;
latency;
feedback customer.
Jika auto-response rejection atau complaint meningkat, automation kembali ke draft-only mode.
Ini contoh kontrol yang bertahap.
Bukan “AI on” atau “AI off”.
Checklist Otomasi AI yang Aman dan Terkontrol
Sebelum workflow AI dijalankan, cek:
Apa tujuan bisnisnya?
Seberapa besar risiko jika output salah?
Apakah tindakan mudah dibalik?
Apa level autonomy yang sesuai?
Apakah human approval diperlukan?
Apakah AI punya permission seminimal mungkin?
Apakah deterministic rule digunakan untuk aturan pasti?
Apakah input sensitif dilindungi?
Apakah output dan action di-log?
Apakah kualitas dimonitor?
Apakah ada fallback?
Apakah ada kill switch?
Apakah evaluation set cukup representatif?
Apakah rollout dilakukan bertahap?
Apakah KPI bisnis dibandingkan dengan baseline?
Checklist ini tidak menggantikan risk assessment.
Namun ia membantu memastikan automation tidak hanya dinilai dari demo.
FAQ tentang Otomasi Kerja Pakai AI
Apakah semua workflow bisa diotomasi dengan AI?
Tidak. Banyak workflow lebih cocok memakai rule-based automation biasa. AI berguna ketika input tidak terstruktur atau membutuhkan interpretasi. Gunakan tool paling sederhana yang menyelesaikan masalah.
Apakah human-in-the-loop harus permanen?
Tidak selalu. Review dapat dikurangi jika kualitas stabil, risiko rendah, dan monitoring kuat. Tetapi untuk keputusan berisiko tinggi, human approval bisa tetap diperlukan.
Apakah confidence score selalu bisa dipercaya?
Tidak. Score perlu dikalibrasi dan diuji terhadap data nyata. Jangan menganggap angka confidence otomatis berarti probabilitas benar.
Apakah AI agent aman diberi akses ke banyak tool?
Semakin banyak tool dan permission, semakin besar blast radius. Gunakan least privilege dan batasi tool sesuai tugas.
Seberapa sering workflow AI perlu dievaluasi ulang?
Saat input berubah, model berubah, workflow berubah, metric kualitas memburuk, atau ada insiden. Untuk sistem aktif, monitoring sebaiknya berkelanjutan.
Apakah monitoring teknis saja cukup?
Tidak. Uptime dan latency penting, tetapi kualitas output dan dampak bisnis juga harus dipantau.
Kesimpulan
Otomasi kerja pakai AI tidak harus berarti menyerahkan kontrol penuh kepada model.
Mulai dari tugas berisiko rendah.
Gunakan AI untuk membantu bagian yang memang membutuhkan interpretasi.
Pertahankan human-in-the-loop untuk keputusan penting.
Gunakan deterministic rule untuk policy yang jelas.
Batasi permission.
Catat tindakan.
Monitor kualitas.
Siapkan fallback dan kill switch.
Lakukan rollout bertahap.
Pendekatan seperti ini membuat AI menjadi akselerator workflow tanpa mengubah organisasi menjadi eksperimen otomatis yang sulit diaudit.
Kontrol bukan lawan dari automation.
Kontrol adalah hal yang membuat automation layak digunakan dalam proses nyata.
Jika tim kamu sedang merancang workflow AI, approval flow, agentic automation, atau integrasi AI dengan sistem internal, kamu bisa diskusikan kebutuhan teknologi bisnis kamu dengan tim Sukses Corp Tech untuk membahas level automation, kontrol, dan architecture yang sesuai dengan risiko prosesnya.
Comments
Memuat komentar...