
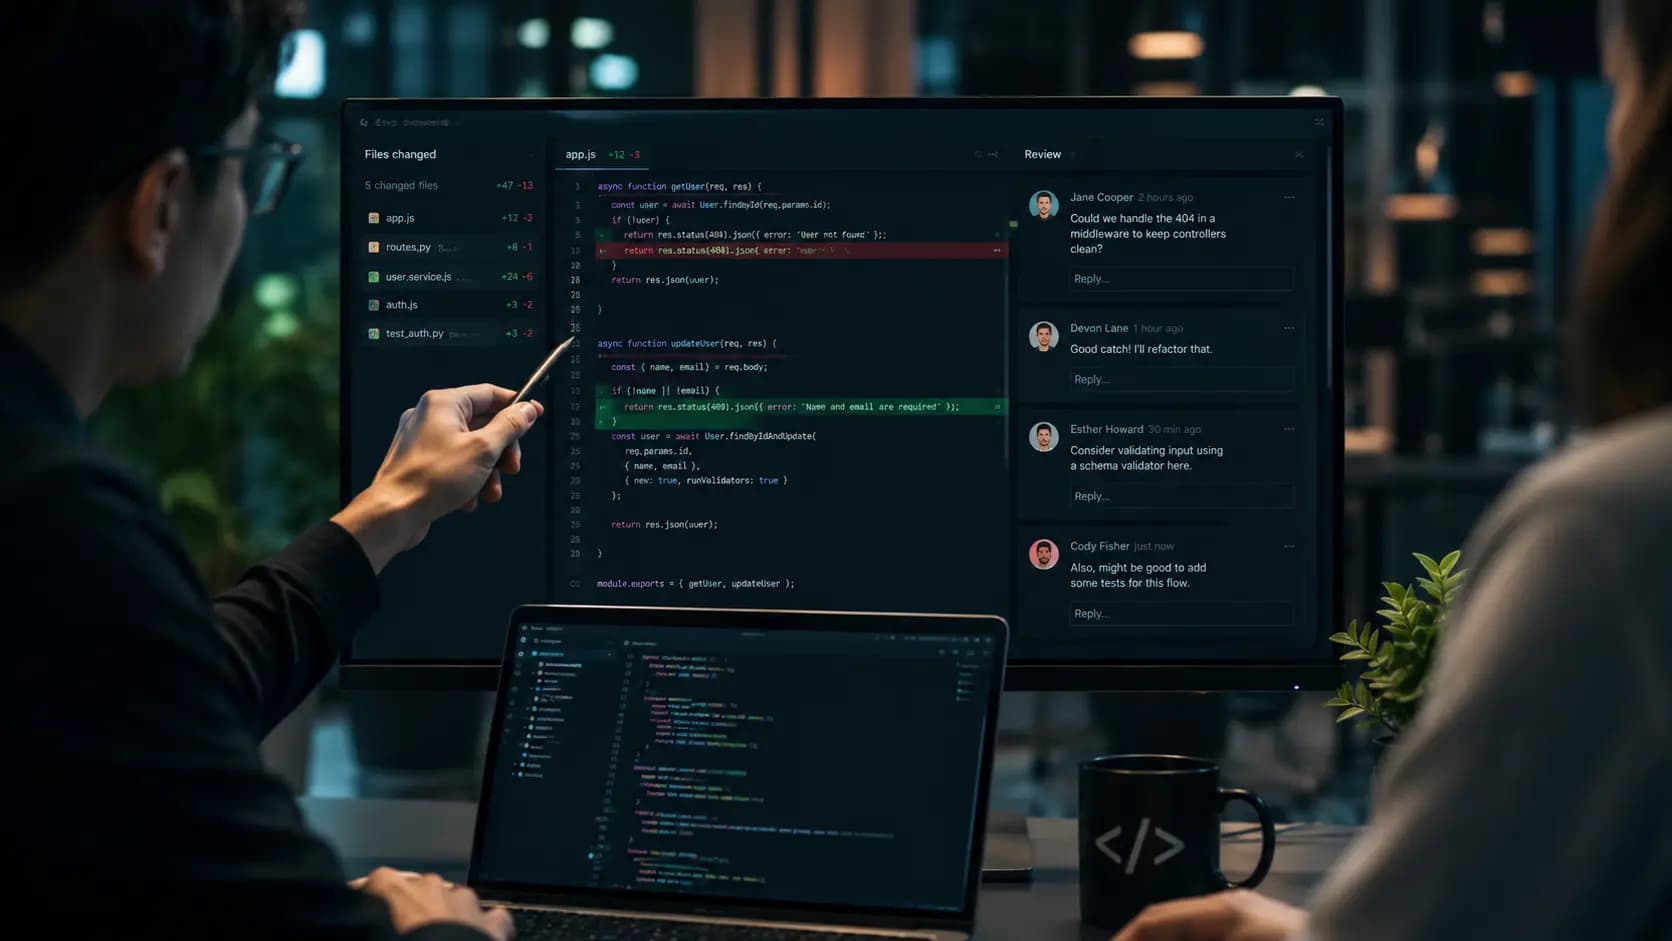
Code review yang cuma fokus mencari kesalahan mudah berubah menjadi formalitas: reviewer membuka diff, mencari bug yang terlihat, meninggalkan beberapa komentar, lalu memberi approval. Padahal code review yang efektif punya nilai jauh lebih luas daripada sekadar menemukan baris kode yang salah.
Dalam praktik code review, perubahan kode diperiksa oleh developer lain sebelum digabungkan ke codebase utama. Tujuannya bukan hanya mencegah bug, tetapi juga memastikan desain tetap masuk akal, implementasi mudah dipahami, testing memadai, dan keputusan teknis dapat dipahami lebih dari satu orang.
GitHub sendiri mendeskripsikan pull request review sebagai proses untuk memberi feedback, menyarankan perubahan, menjaga kualitas kode, dan berbagi pengetahuan sebelum perubahan digabungkan. Sementara panduan Engineering Practices Google menempatkan aspek desain, functionality, complexity, testing, naming, dokumentasi, dan code health sebagai bagian dari hal yang perlu dinilai reviewer.
Artinya, code review yang efektif bukan proses “senior mengoreksi junior”. Ia adalah mekanisme kolaborasi engineering.
Sebelum membangun workflow review yang lebih matang, ada baiknya memahami juga bagaimana teknologi seharusnya mendukung arah kerja tim, bukan menggantikan judgment manusia. Prinsip tersebut dibahas dalam artikel AI Bukan Pengganti Strategi, Tapi Akselerator.
Apa Tujuan Utama Code Review yang Efektif?
Code review yang efektif bertujuan meningkatkan kualitas perubahan sebelum masuk ke codebase sekaligus menjaga kesehatan sistem dalam jangka panjang. Reviewer tidak hanya mencari bug, tetapi menilai apakah solusi tersebut benar secara fungsi, cukup sederhana, konsisten dengan arsitektur, mudah dipelihara, memiliki testing yang relevan, dan dapat dipahami developer lain.
Kalau proses review hanya mencari typo atau formatting, sebagian besar pekerjaan itu sebenarnya lebih cocok ditangani formatter, linter, static analysis, atau automated test.
Waktu manusia lebih berharga jika digunakan untuk pertanyaan yang membutuhkan konteks dan judgment, seperti:
- Apakah desain solusi sesuai dengan kebutuhan?
- Apakah perubahan ini menambah kompleksitas yang sebenarnya tidak diperlukan?
- Apakah ada edge case yang belum ditangani?
- Apakah abstraksi baru memang dibutuhkan?
- Apakah perubahan memengaruhi keamanan, performa, concurrency, atau backward compatibility?
- Apakah test menguji perilaku yang penting?
- Apakah developer lain dapat memahami kode ini beberapa bulan dari sekarang?
Review yang bagus membuat codebase sedikit lebih sehat daripada sebelum perubahan masuk.
Mengapa Code Review Penting untuk Transfer Pengetahuan?
Code review menjadi mekanisme transfer pengetahuan karena reviewer ikut memahami konteks perubahan, sementara author mendapat sudut pandang lain terhadap keputusan implementasinya. Dengan begitu, pemahaman terhadap satu area codebase tidak hanya tersimpan pada satu developer.
Ini penting terutama pada sistem yang terus berkembang.
Kalau hanya satu orang yang memahami modul pembayaran, deployment pipeline, service autentikasi, atau mekanisme cache tertentu, tim memiliki knowledge concentration yang tinggi. Ketika orang tersebut sedang cuti, pindah proyek, atau tidak tersedia saat incident terjadi, proses troubleshooting menjadi jauh lebih sulit.
Review membantu mengurangi risiko tersebut secara natural.
Developer yang mereview perubahan tidak harus menjadi ahli penuh setelah membaca satu pull request. Tetapi sedikit demi sedikit, mereka memperoleh konteks mengenai struktur modul, aturan bisnis, dependency, pola implementasi, dan trade-off yang pernah dipilih.
Transfer pengetahuan juga berjalan dua arah.
Reviewer berpengalaman dapat menjelaskan alasan di balik pola tertentu. Sebaliknya, author bisa memperkenalkan pendekatan baru yang lebih sederhana atau memberi konteks domain yang sebelumnya tidak diketahui reviewer.
Karena itu, komentar seperti:
“Kenapa pakai pendekatan ini?”
tidak selalu berarti reviewer menolak implementasi. Pertanyaan tersebut bisa menjadi cara untuk memastikan keputusan teknis terdokumentasi dan dipahami bersama.
Mengapa Review Harus Berbasis Standar Tim, Bukan Preferensi Pribadi?
Review yang sehat membedakan antara masalah objektif dan preferensi pribadi. Kalau setiap reviewer membawa style masing-masing, pull request mudah berubah menjadi debat panjang tentang hal yang tidak berdampak signifikan terhadap kualitas sistem.
Contohnya sederhana.
Reviewer A menyukai early return. Reviewer B lebih suka satu conditional block besar. Reviewer C ingin semua function dipecah menjadi function kecil. Tanpa standar tim, author bisa menerima komentar yang saling bertentangan meskipun implementasinya sebenarnya valid.
Solusinya bukan melarang opini, melainkan membangun hierarchy of concerns.
Masalah seperti bug, security flaw, race condition, incorrect business logic, atau data loss harus diperlakukan berbeda dari preferensi naming kecil yang masih sesuai guideline.
Standar yang dapat diotomatisasi juga sebaiknya tidak dibebankan ke reviewer manusia. Formatting, import order, lint rule, type checking, unit test, dan sebagian static analysis bisa dijalankan melalui CI.
Dengan begitu, reviewer bisa fokus pada hal yang lebih sulit diotomatisasi: desain, maintainability, readability, correctness, dan kesesuaian dengan konteks sistem.
Apa yang Sebenarnya Perlu Dicek Saat Code Review?
Reviewer tidak perlu memperlakukan semua baris kode sebagai masalah potensial. Review akan lebih efektif jika perhatian diarahkan pada beberapa area dengan dampak tinggi.
Apakah desain perubahan masuk akal?
Pertanyaan desain sebaiknya diperiksa sebelum terjebak pada detail syntax.
Apakah perubahan diletakkan di layer yang tepat? Apakah logic seharusnya berada di domain layer, service, controller, frontend state, database, atau worker? Apakah dependency baru benar-benar diperlukan? Apakah solusi memperkenalkan coupling yang membuat perubahan berikutnya lebih mahal?
Desain yang keliru sulit diperbaiki hanya dengan komentar kecil di beberapa baris.
Jika arah arsitekturnya salah, lebih baik dibahas lebih awal daripada memperdebatkan detail implementasi.
Apakah fungsi kode sesuai dengan requirement?
Reviewer perlu memahami apa yang seharusnya dilakukan perubahan tersebut.
Deskripsi pull request yang baik sangat membantu di sini. Author idealnya menjelaskan masalah, solusi, scope, dan cara memverifikasi hasilnya.
Tanpa konteks itu, reviewer hanya melihat perubahan syntax tanpa tahu apakah perilakunya benar.
Review functionality juga perlu mempertimbangkan edge case. Misalnya:
- Bagaimana jika input kosong?
- Apa yang terjadi ketika dependency gagal?
- Bagaimana sistem menangani timeout?
- Apakah operasi tersebut idempotent?
- Apa yang terjadi pada data lama setelah schema berubah?
- Apakah behavior tetap kompatibel dengan consumer yang sudah ada?
Pertanyaan tersebut sering lebih berharga daripada sekadar mencari typo.
Apakah kode lebih kompleks daripada yang dibutuhkan?
Kompleksitas adalah salah satu sumber technical debt yang sering masuk secara perlahan.
Sebuah perubahan bisa “berfungsi” tetapi menggunakan abstraction, inheritance, configuration layer, atau branching yang terlalu banyak untuk kebutuhan saat ini.
Reviewer perlu bertanya apakah solusi tersebut bisa dibuat lebih sederhana tanpa mengorbankan requirement.
Sederhana bukan berarti selalu lebih sedikit baris. Solusi yang sedikit lebih panjang tetapi eksplisit kadang jauh lebih mudah dipelihara daripada abstraksi singkat yang sulit dipahami.
Apakah testing-nya cukup?
Review tidak selesai hanya dengan membaca implementation code.
Perubahan behavior idealnya disertai test yang membuktikan expected behavior dan kasus penting. Reviewer perlu melihat apakah test benar-benar akan gagal ketika implementasi rusak, bukan sekadar menambah coverage secara kosmetik.
Untuk bug fix, test regression sangat berguna karena mendokumentasikan kondisi yang sebelumnya menyebabkan bug.
Untuk refactor, test membantu memastikan behavior lama tetap terjaga.
Apakah naming dan struktur mudah dipahami?
Code dibaca jauh lebih sering daripada ditulis.
Nama variable, function, class, module, dan API seharusnya membantu pembaca memahami intent tanpa harus menebak terlalu banyak.
Reviewer dapat memberi nilai besar dengan menemukan bagian yang technically correct tetapi sulit dibaca.
Namun kembali lagi: komentar readability sebaiknya berbasis alasan. “Saya kurang suka nama ini” jauh kurang membantu dibanding “nama ini terdengar seperti boolean, padahal nilainya menyimpan status multi-state; apakah paymentStatus lebih jelas?”
Mengapa Pull Request Kecil Lebih Mudah Direview?
Pull request yang lebih kecil umumnya lebih mudah dipahami karena reviewer perlu memegang lebih sedikit konteks sekaligus. Perubahan yang fokus juga membuat hubungan antara requirement, implementation, dan testing lebih jelas.
Panduan Engineering Practices Google secara eksplisit menganjurkan perubahan kecil dan self-contained. Alasannya bukan semata-mata soal kecepatan: perubahan kecil cenderung lebih mudah direview secara menyeluruh, lebih mudah dipahami dampaknya, lebih mudah digabungkan, dan lebih sederhana untuk di-rollback jika terjadi masalah.
Ini bukan berarti setiap PR harus mengejar angka baris tertentu.
Ukuran sebenarnya lebih tepat dinilai berdasarkan beban kognitif.
PR 300 baris yang berisi perubahan mekanis dan konsisten bisa lebih mudah direview dibanding PR 80 baris yang mengubah concurrency model atau authorization flow.
Prinsip yang lebih berguna adalah satu pull request sebaiknya punya satu tujuan utama yang dapat dijelaskan dengan jelas.
Jika author perlu menulis paragraf panjang hanya untuk menjelaskan bahwa PR tersebut sekaligus melakukan refactor, menambah fitur, mengganti dependency, memindahkan file, dan memperbaiki bug tidak terkait, kemungkinan perubahan itu perlu dipecah.
Mengapa Kecepatan Review Berpengaruh pada Produktivitas Tim?
Review yang terlalu lama membuat cycle time development membengkak. Author kehilangan konteks, branch makin jauh dari main, konflik meningkat, dan pekerjaan berikutnya bisa ikut tertahan.
Panduan Google mengenai kecepatan code review menekankan bahwa tujuan seharusnya bukan mengoptimalkan produktivitas satu developer, tetapi velocity tim secara keseluruhan. Reviewer yang menunda respons mungkin sedang produktif secara individual, tetapi perubahan orang lain ikut tertahan.
Karena itu, “review cepat” bukan berarti reviewer harus terburu-buru memberi approval.
Yang penting adalah feedback loop tetap bergerak.
Jika belum sempat melakukan review penuh, tim bisa memiliki aturan operasional seperti acknowledgment lebih awal, prioritas untuk PR blocking, atau pembagian reviewer berdasarkan ownership.
Response time dan review depth adalah dua variabel berbeda.
Review mendalam yang baru dilakukan beberapa hari kemudian belum tentu lebih bernilai daripada review cukup mendalam yang diberikan saat konteks masih segar.
Bagaimana Memberikan Komentar Code Review yang Efektif?
Komentar code review yang baik menjelaskan masalah, dampak, dan bila memungkinkan arah perbaikannya. Nada komentar juga penting karena review adalah komunikasi antar manusia, bukan output static analyzer.
Bandingkan dua contoh berikut.
Kurang membantu:
“Ini jelek. Ubah.”
Lebih membantu:
“Function ini melakukan validasi, query, dan mapping response sekaligus. Memisahkan query ke repository mungkin membuat logic lebih mudah dites dan menjaga controller tetap tipis. Menurutmu masuk akal?”
Komentar kedua memberi konteks tentang alasan perubahan.
Reviewer juga bisa membedakan tingkat urgensi komentar. Tidak semua feedback harus menjadi blocker.
Salah satu pola yang umum digunakan secara informal adalah memberi prefix:
blocker:masalah harus diselesaikan sebelum merge;suggestion:ada pendekatan yang menurut reviewer lebih baik, tetapi masih bisa didiskusikan;nit:perbaikan kecil yang tidak seharusnya menahan merge;question:reviewer membutuhkan konteks sebelum menilai.
Label tidak harus persis seperti itu. Yang penting, author bisa memahami mana feedback wajib dan mana yang opsional.
Review juga sebaiknya mengakui hal yang sudah baik.
Komentar positif seperti “pemecahan logic ini membuat test jauh lebih mudah dibaca” membantu menyebarkan pola yang ingin dipertahankan tim. Code review tidak perlu menjadi daftar kesalahan semata.
Apa yang Sebaiknya Diotomatisasi agar Reviewer Tidak Membuang Waktu?
Semakin banyak pemeriksaan deterministik yang bisa dilakukan mesin, semakin banyak waktu reviewer untuk hal yang benar-benar membutuhkan judgment.
Beberapa kandidat otomatisasi antara lain:
- code formatting;
- linting;
- type checking;
- unit dan integration test;
- build verification;
- dependency scanning;
- secret detection;
- static security analysis;
- coverage threshold jika memang digunakan tim.
Automasi bukan pengganti reviewer.
CI bisa memastikan test lulus, tetapi tidak selalu tahu apakah test tersebut menguji requirement yang benar. Linter dapat memastikan style konsisten, tetapi tidak bisa memutuskan apakah abstraction tertentu masuk akal untuk domain bisnis.
Pembagian tanggung jawab yang sehat adalah: mesin menangani rule yang deterministik, manusia menilai konteks.
Bagaimana Menangani Perbedaan Pendapat antara Author dan Reviewer?
Perbedaan pendapat dalam code review normal terjadi karena software engineering penuh dengan trade-off. Masalah muncul ketika diskusi berubah dari evaluasi teknis menjadi kompetisi preferensi.
Kalau diskusi buntu, kembalikan pembahasan pada constraint.
Apa requirement-nya? Apa risiko masing-masing pilihan? Mana yang lebih mudah dioperasikan? Mana yang konsisten dengan arsitektur existing? Apakah ada data atau benchmark internal? Apakah keputusan mudah diubah nanti?
Untuk isu kecil, tim juga perlu tahu kapan berhenti berdebat.
Menghabiskan satu jam untuk memilih dua nama function yang sama-sama jelas bisa lebih mahal daripada nilai yang diperoleh.
Sebaliknya, isu yang menyentuh keamanan, data integrity, public API, database migration, atau keputusan arsitektur sulit dibalik memang layak mendapat diskusi lebih dalam.
Code review yang matang bukan selalu mencapai konsensus penuh. Tujuannya mencapai keputusan yang cukup baik dengan alasan yang dapat dipahami.
Contoh Workflow Code Review yang Sehat
Bayangkan seorang developer menambahkan endpoint baru untuk memperbarui status pesanan.
Sebelum meminta review, author memastikan test lulus, formatter dan linter bersih, lalu menulis deskripsi PR: tujuan perubahan, flow utama, perubahan schema jika ada, dan langkah verifikasi.
Reviewer pertama tidak langsung memeriksa nama variable. Ia melihat desain endpoint, authorization, validasi transition status, transaction boundary, dan kemungkinan race condition.
Setelah itu reviewer memeriksa test: apakah transition yang valid dan tidak valid sudah diuji? Apa yang terjadi jika dua update masuk hampir bersamaan?
Baru setelah correctness cukup jelas, reviewer memberikan beberapa saran readability.
Satu komentar ditandai sebagai blocker karena authorization check berada setelah data dimodifikasi. Komentar lain hanya suggestion untuk mengganti nama helper.
Author dapat langsung memahami prioritas feedback. Setelah blocker diperbaiki dan test diperbarui, review kedua berjalan cepat karena scope diskusinya jelas.
Ini contoh sederhana, tetapi menunjukkan bahwa review efektif bukan tentang jumlah komentar. Lima komentar dengan konteks yang tepat bisa jauh lebih berharga daripada 30 komentar style.
Kapan Code Review Justru Menjadi Bottleneck?
Code review menjadi bottleneck ketika kapasitas reviewer tidak seimbang dengan jumlah perubahan, ownership tidak jelas, pull request terlalu besar, atau semua keputusan harus menunggu satu senior engineer.
Beberapa gejalanya mudah terlihat:
- PR sering menunggu berhari-hari tanpa respons;
- reviewer yang sama selalu menjadi bottleneck;
- feedback baru muncul sedikit demi sedikit pada setiap iterasi;
- author sering melakukan ping manual;
- perubahan kecil membutuhkan waktu lama untuk merge;
- diskusi style mendominasi dibanding isu correctness;
- terlalu banyak approval diperlukan tanpa alasan risiko yang jelas.
Solusinya bukan menghapus review.
Tim bisa memperbaiki ownership, memperkecil PR, menetapkan review rotation, menggunakan CODEOWNERS atau mekanisme serupa, mengotomatisasi pemeriksaan rutin, dan membangun standar yang lebih eksplisit.
Metric seperti time-to-first-review dan total review cycle time juga dapat membantu melihat bottleneck. Namun metrik tersebut harus dibaca bersama kualitas perubahan. Mengejar review supercepat dengan approval tanpa membaca jelas bukan target yang sehat.
FAQ tentang Code Review yang Efektif
Apakah semua perubahan kode harus direview?
Tidak selalu dengan kedalaman yang sama. Perubahan berisiko tinggi seperti authentication, authorization, pembayaran, migration, atau infrastructure kritis membutuhkan review lebih ketat. Perubahan dokumentasi kecil bisa menggunakan proses yang lebih ringan. Prinsipnya adalah menyesuaikan kontrol dengan risiko.
Berapa jumlah reviewer yang ideal?
Tidak ada angka universal. Satu reviewer yang memahami konteks sering cukup untuk perubahan biasa, sementara perubahan lintas domain mungkin membutuhkan reviewer berbeda untuk security, database, frontend, atau architecture. Menambah reviewer tanpa kebutuhan jelas juga dapat memperlambat proses.
Haruskah reviewer menjalankan kode secara lokal?
Tidak untuk setiap PR. Automated test dan preview environment dapat mengurangi kebutuhan tersebut. Namun untuk perubahan UI kompleks, behavior sulit diverifikasi, atau bug yang bergantung pada kondisi runtime tertentu, menjalankan perubahan secara langsung bisa sangat membantu.
Apakah komentar kecil boleh menahan merge?
Sebaiknya tidak jika komentarnya benar-benar non-blocking. Tim perlu membedakan feedback wajib dari preferensi atau improvement kecil. Prefix seperti nit, suggestion, dan blocker dapat membantu memperjelas intent.
Apakah AI bisa menggantikan human code reviewer?
AI dapat membantu menemukan pola, bug potensial, test gap, atau issue style, tetapi belum seharusnya diasumsikan memahami seluruh konteks bisnis dan arsitektur secara sempurna. Automated AI review paling berguna sebagai lapisan tambahan, sementara keputusan merge tetap mengikuti standar dan ownership tim.
Kesimpulan
Code review yang efektif bukan sekadar mencari kesalahan. Ia adalah mekanisme untuk menjaga correctness, readability, maintainability, desain, testing, dan code health sekaligus menyebarkan pengetahuan ke seluruh tim.
Review yang sehat juga tidak menjadikan reviewer sebagai “polisi kode”. Standar yang deterministik sebaiknya diotomatisasi. Preferensi pribadi perlu dibedakan dari masalah nyata. Pull request dibuat cukup kecil untuk dipahami. Feedback diberikan dengan alasan yang jelas. Dan review dilakukan cukup cepat agar tidak menghambat aliran kerja tim.
Ukuran keberhasilannya bukan banyaknya komentar yang ditulis reviewer, melainkan apakah perubahan yang masuk menjadi lebih aman, lebih mudah dipahami, dan lebih mudah dipelihara setelah proses review selesai.
Jika tim kamu sedang membangun workflow engineering, CI, repository governance, atau proses review yang lebih terstruktur, kamu bisa diskusikan kebutuhan teknologi bisnis kamu dengan tim Sukses Corp Tech untuk membahas pendekatan yang sesuai dengan skala dan risiko sistem.
Comments
Memuat komentar...