
Deployment manual sering terasa cukup pada fase awal produk. Developer build aplikasi di laptop, login ke server, copy file, menjalankan beberapa command, restart service, lalu mengecek apakah semuanya masih hidup. Selama rilis jarang dan tim kecil, proses seperti ini memang bisa bekerja.
Masalah mulai muncul ketika frekuensi perubahan meningkat.
Semakin sering deploy dilakukan, semakin banyak langkah berulang yang harus dijalankan dengan urutan benar. Satu command yang terlewat, environment variable yang berbeda, artifact yang salah, atau deployment yang dilakukan dari branch keliru bisa menyebabkan insiden yang sebenarnya tidak berkaitan dengan kualitas kode.
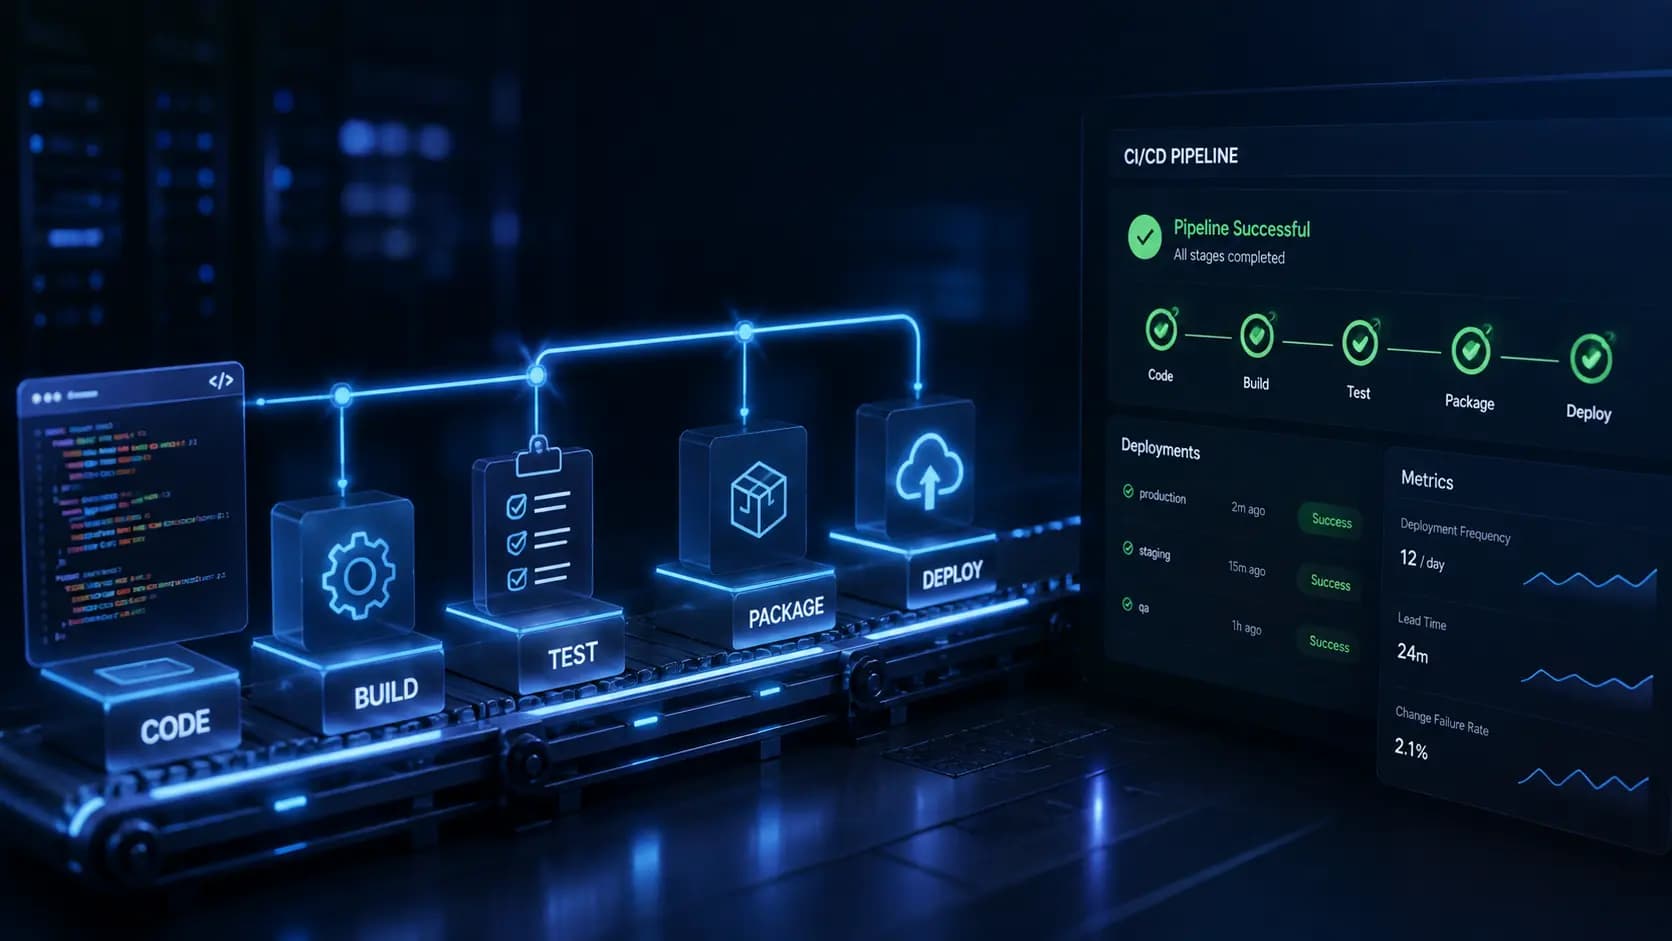
Di sinilah CI/CD menjadi penting. Continuous Integration dan Continuous Delivery atau Continuous Deployment memindahkan proses build, test, validasi, dan delivery dari prosedur manual ke pipeline yang dapat dijalankan secara konsisten.
GitHub mendeskripsikan continuous deployment sebagai praktik menggunakan automation untuk mempublikasikan dan mendeploy software update, biasanya setelah kode melalui proses build dan test. GitLab juga menggambarkan CI/CD sebagai proses berkelanjutan untuk build, test, deploy, dan monitor perubahan kode secara iteratif.
Artikel existing ini menyorot tiga masalah inti: deployment manual rawan human error, pipeline membantu menjaga konsistensi environment, dan tim tidak perlu langsung membangun pipeline yang rumit untuk mendapat manfaat besar. Ketiganya tetap menjadi fondasi pembahasan ini.
Sebelumnya, artikel Native vs Cross-Platform: Pertimbangan Sebelum Mulai Development membahas pentingnya memilih architecture berdasarkan constraint nyata. Prinsip yang sama berlaku untuk delivery pipeline: automation seharusnya menjawab risiko operasional yang memang ada, bukan sekadar mengikuti tren DevOps.
Kenapa Deployment Manual Tidak Lagi Cukup?
Deployment manual tidak lagi cukup ketika proses release sudah terlalu sering, terlalu kompleks, atau terlalu berisiko untuk bergantung pada ingatan dan konsistensi manusia. Semakin banyak langkah manual, semakin besar peluang hasil deploy berbeda tergantung siapa yang menjalankannya, dari mesin mana, dan dalam kondisi apa.
Masalahnya bukan berarti manusia selalu ceroboh.
Masalahnya adalah prosedur repetitif lebih cocok dijalankan mesin.
Jika setiap deploy membutuhkan:
checkout branch;
install dependency;
build;
menjalankan migration;
copy artifact;
update environment;
restart service;
clear cache;
menjalankan smoke test;
maka setiap langkah tersebut menjadi titik kegagalan.
Pipeline membuat proses yang sama dapat dijalankan dengan urutan dan kondisi yang konsisten.
Tujuannya bukan menghilangkan manusia sepenuhnya. Manusia tetap menentukan kapan perubahan layak dipromosikan, bagaimana risiko ditangani, dan apa yang harus dilakukan jika sesuatu gagal.
Apa Bedanya CI, Continuous Delivery, dan Continuous Deployment?
Istilah CI/CD sering digabung, tetapi komponennya tidak identik.
Continuous Integration
Continuous Integration berfokus pada integrasi perubahan kode secara sering dan menjalankan pemeriksaan otomatis setiap kali perubahan masuk.
Pipeline CI biasanya mencakup:
install dependency;
lint;
type checking;
unit test;
integration test;
build;
static analysis;
security scanning jika relevan.
Tujuannya adalah mempercepat feedback.
Developer tidak perlu menunggu akhir minggu untuk mengetahui bahwa perubahan baru merusak build.
Continuous Delivery
Continuous Delivery berarti software selalu berada dalam kondisi siap dideploy setelah melewati pipeline.
Deployment ke production masih bisa membutuhkan approval manusia.
Model ini cocok ketika bisnis, compliance, atau risiko produk memang membutuhkan release gate.
Continuous Deployment
Continuous Deployment membawa automation satu langkah lebih jauh.
Perubahan yang lolos seluruh quality gate dapat dipromosikan ke production secara otomatis.
GitHub mendokumentasikan bahwa workflow deployment dapat dipicu oleh event seperti push, pull request, atau trigger manual, dan environment dapat memiliki approval rule sebelum job berjalan.
Jadi, otomatisasi dan approval bukan dua hal yang saling bertentangan.
Pipeline bisa otomatis tetapi production tetap gated.
Bagaimana Deployment Manual Menciptakan Human Error?
Human error muncul karena manusia harus mengulang prosedur yang sama di bawah kondisi yang berubah-ubah.
Contoh sederhana:
Developer A selalu menjalankan database migration sebelum restart.
Developer B terbiasa restart service lebih dulu.
Developer C build dari laptop sendiri dengan versi dependency berbeda.
Ketiganya bisa merasa mengikuti “prosedur deployment”.
Tanpa pipeline, prosedur tersebut sebenarnya hanya hidup dalam kebiasaan.
Masalah lain muncul saat release dilakukan buru-buru.
Insiden production sedang berlangsung, fix harus cepat masuk, dan seseorang melewati langkah verifikasi yang biasanya dilakukan.
Semakin kritis situasinya, semakin besar manfaat automation.
Mesin tidak lupa menjalankan test hanya karena sedang panik.
Pipeline yang baik mengubah prosedur menjadi executable process.
Kenapa Konsistensi Environment Penting?
Salah satu masalah klasik deployment manual adalah perbedaan environment.
Aplikasi berhasil di laptop developer, tetapi gagal di CI.
Atau berhasil di staging, tetapi gagal di production karena versi runtime, dependency, configuration, atau infrastructure berbeda.
CI/CD tidak otomatis menghapus environment drift, tetapi pipeline membantu mengurangi variasi.
Misalnya, tim dapat memastikan bahwa:
build menggunakan runtime version yang sama;
artifact dibuat dengan proses yang sama;
dependency di-lock;
infrastructure configuration disimpan sebagai code;
deployment menggunakan artifact yang sudah diuji;
secret diambil dari secret manager, bukan laptop developer.
Google Cloud juga menekankan manfaat version control dan infrastructure-as-code untuk menghasilkan konfigurasi deployment yang reproducible dan konsisten.
Semakin sedikit keputusan yang dibuat saat deploy, semakin kecil ruang untuk perbedaan.
Kenapa Artifact Sebaiknya Dibuild Sekali?
Salah satu pola CI/CD yang sehat adalah build once, deploy many.
Artinya, artifact yang diuji sebaiknya sama dengan artifact yang dipromosikan ke environment berikutnya.
Contoh:
commit menghasilkan Docker image:
app:sha-7f12a9
Image tersebut diuji di staging.
Jika lolos, image yang sama dipromosikan ke production.
Jangan rebuild source code dari awal di production jika tidak perlu.
Kenapa?
Karena build kedua bisa menghasilkan output berbeda jika dependency berubah, environment berbeda, atau build process tidak sepenuhnya deterministic.
Pipeline yang baik membuat provenance artifact lebih jelas.
Google Cloud Deploy, misalnya, menyediakan mekanisme untuk menghubungkan release dengan image dan metadata seperti commit ID agar asal artifact dapat ditelusuri.
Traceability sangat penting saat debugging.
Bagaimana CI/CD Mempercepat Feedback Loop?
Nilai terbesar CI/CD bukan sekadar deploy lebih cepat.
Nilai utamanya adalah feedback lebih cepat.
Tanpa automation, developer mungkin baru mengetahui masalah setelah perubahan digabungkan dan dideploy.
Dengan CI, masalah bisa ditemukan beberapa menit setelah push.
Contohnya:
unit test gagal;
type error;
lint rule rusak;
integration contract berubah;
image build gagal;
migration invalid.
Feedback yang cepat membuat context masih segar.
Developer masih ingat perubahan apa yang baru dibuat.
Itu jauh lebih murah dibanding menemukan bug yang sama beberapa hari kemudian ketika banyak perubahan lain sudah masuk.
Pipeline menggeser detection ke kiri.
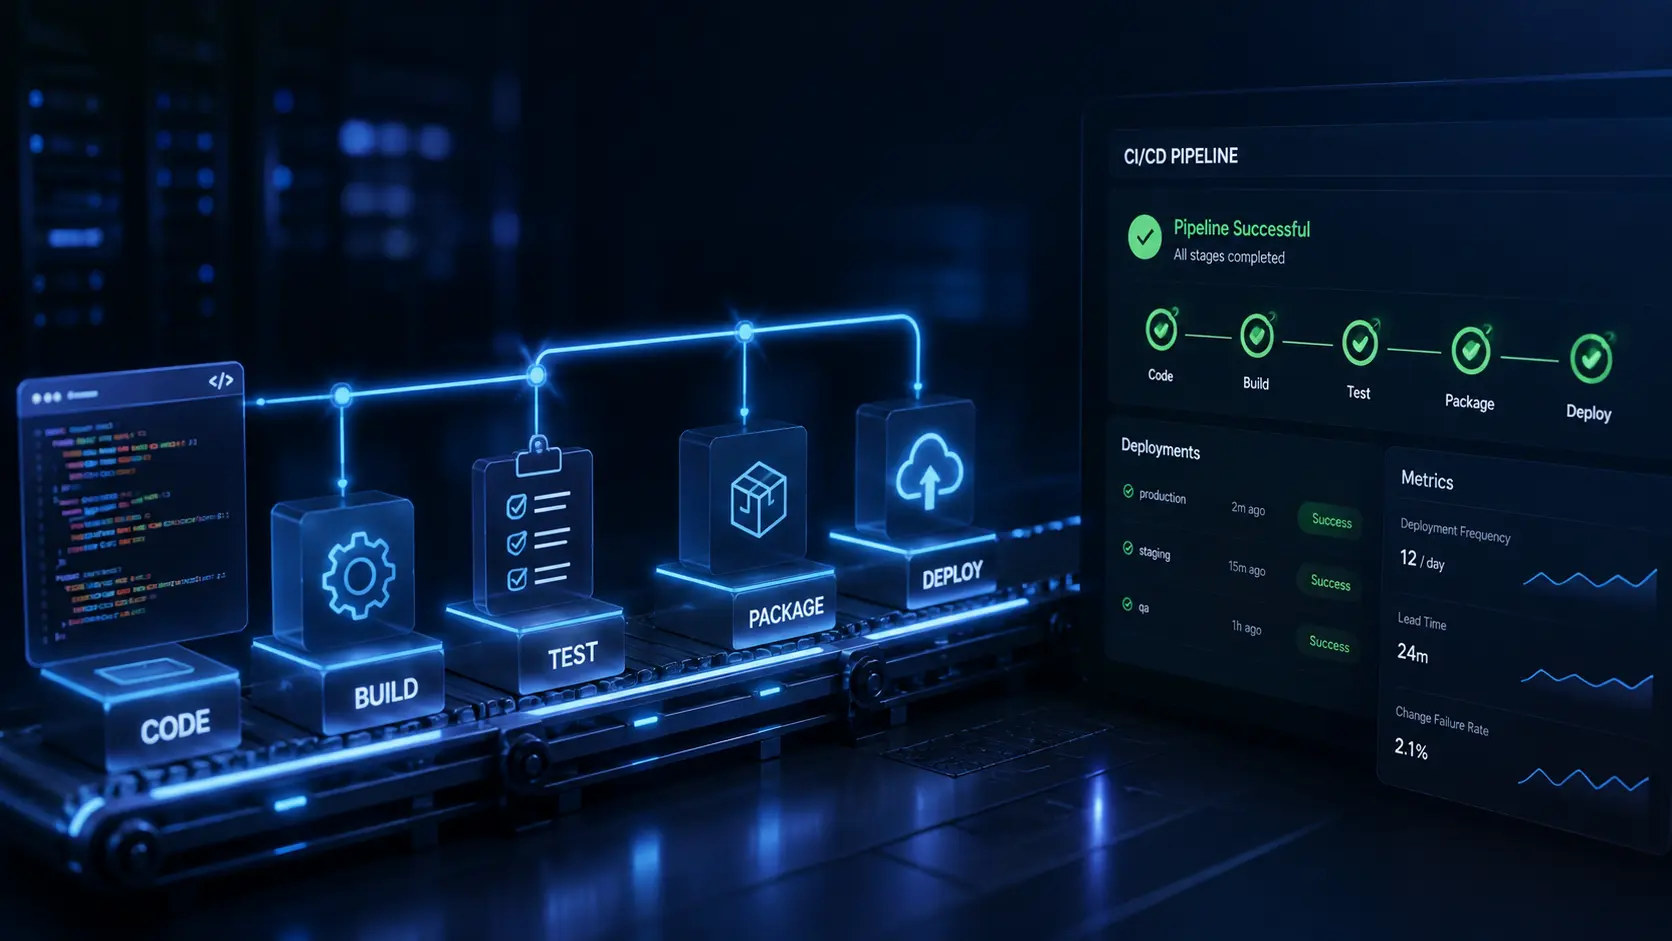
Apa Saja Tahap Dasar Pipeline CI/CD?
Pipeline tidak harus kompleks.
Untuk banyak aplikasi, baseline sederhana sudah memberi manfaat besar.
Contoh alurnya:
commit
  ↓
lint
  ↓
test
  ↓
build
  ↓
security/static checks
  ↓
publish artifact
  ↓
deploy staging
  ↓
smoke test
  ↓
approval
  ↓
deploy production
Urutan aktual bisa berbeda.
Aplikasi kecil mungkin tidak membutuhkan semua tahap.
Service kritis mungkin membutuhkan lebih banyak gate.
Yang penting adalah memulai dari risiko paling sering terjadi.
Jika masalah utama tim adalah lupa menjalankan test, otomatisasikan test dulu.
Jika deployment command sering salah, otomatisasikan deploy.
Jika environment sering drift, pindahkan konfigurasi ke infrastructure-as-code.
Kenapa Pipeline Tidak Boleh Bergantung pada Laptop Developer?
Pipeline yang matang sebaiknya berjalan di runner atau environment yang dikontrol, bukan laptop pribadi.
Alasannya:
dependency lebih konsisten;
credential dapat dibatasi;
log deployment tersedia;
proses dapat diulang;
permission lebih mudah diaudit;
hasil tidak bergantung pada konfigurasi lokal.
Laptop developer seharusnya menjadi tempat development, bukan production control plane.
Jika deployment hanya bisa dilakukan dari laptop satu senior engineer karena semua key ada di sana, itu merupakan operational risk.
CI/CD membantu memindahkan akses ke sistem dengan permission yang lebih terstruktur.
Bagaimana Menangani Secret dengan Aman?
Secret adalah area yang sering menjadi masalah ketika pipeline baru dibuat.
Jangan menaruh password, API key, private key, atau token langsung di repository.
Jangan juga menulis secret sebagai plain text di pipeline log.
Gunakan:
encrypted CI/CD secrets;
cloud secret manager;
workload identity;
short-lived credential;
least-privilege access.
GitHub mendukung environment-level secrets dan protection rules, sehingga job tidak dapat mengakses secret production sebelum rule environment terpenuhi.
GitHub juga mendukung OpenID Connect untuk autentikasi ke cloud provider tanpa harus menyimpan long-lived cloud credential di repository.
Prinsip dasarnya sederhana:
pipeline hanya mendapat akses yang benar-benar dibutuhkan, selama waktu yang dibutuhkan.
Apakah Semua Deployment Harus Otomatis ke Production?
Tidak.
Automation bukan berarti semua commit harus langsung ke production.
Continuous Delivery dengan approval gate sering lebih cocok untuk banyak organisasi.
Contoh:
CI otomatis setelah pull request;
staging deploy otomatis setelah merge;
production membutuhkan approval;
pipeline tetap menjalankan deployment production secara otomatis setelah approval.
GitHub mendukung environment protection rule dan required review untuk deployment.
GitLab juga menyediakan approval dan deployment safety mechanism untuk environment kritis.
Yang penting adalah manusia tidak lagi menjalankan command deployment satu per satu.
Manusia cukup membuat keputusan “promote atau tidak”, sementara proses teknis tetap konsisten.
Bagaimana Rollback Seharusnya Dirancang?
Pipeline yang bisa deploy tetapi sulit rollback belum lengkap.
Rollback harus dipikirkan sebelum insiden.
Ada beberapa strategi.
Deploy artifact sebelumnya
Jika aplikasi stateless dan artifact immutable, rollback bisa berarti mempromosikan kembali image atau package versi sebelumnya.
Rollback infrastructure configuration
Jika infrastructure dikelola sebagai code, perubahan konfigurasi dapat dikembalikan ke revision yang sudah diketahui stabil.
Roll-forward
Untuk beberapa sistem, rollback database atau state terlalu berisiko.
Lebih aman membuat fix baru dan deploy ulang.
Karena itu, database migration perlu dirancang dengan hati-hati.
Migration yang destructive dan tidak backward compatible dapat membuat rollback aplikasi mustahil.
Gunakan pola seperti expand-and-contract jika perubahan schema besar perlu dilakukan bertahap.
Kenapa Database Migration Sering Jadi Bagian Paling Riskan?
Application code relatif mudah diganti.
Data tidak.
Jika deployment baru gagal, image lama bisa dipasang kembali.
Tetapi jika migration sudah menghapus column atau mengubah data secara irreversible, rollback menjadi lebih rumit.
Pipeline sebaiknya memperlakukan migration sebagai operasi eksplisit.
Pertimbangkan:
backup;
compatibility dengan versi lama;
locking;
execution time;
transaction;
rollback strategy;
dry run;
observability.
Jangan menjalankan migration besar sebagai side effect tersembunyi dari startup aplikasi.
Untuk perubahan penting, lebih aman memiliki job yang jelas dan dapat dipantau.
Bagaimana Deployment Strategy Mengurangi Risiko?
CI/CD tidak harus berarti semua instance diganti sekaligus.
Beberapa strategi deployment dapat mengurangi blast radius.
Rolling deployment
Instance diganti bertahap.
Cocok jika aplikasi mendukung beberapa versi berjalan sementara.
Blue-green deployment
Environment baru dijalankan paralel dengan versi lama.
Traffic dialihkan setelah validasi.
Rollback dapat dilakukan dengan mengembalikan traffic.
Canary deployment
Versi baru hanya menerima sebagian kecil traffic lebih dulu.
Jika metric sehat, traffic ditingkatkan bertahap.
Feature flag
Code dapat masuk production tetapi feature tetap dimatikan.
Release feature dipisahkan dari deployment code.
GitLab mendokumentasikan incremental rollout dan feature flags sebagai bagian dari strategi release yang lebih terkontrol.
Tidak semua aplikasi memerlukan canary atau blue-green.
Untuk service kecil, rolling deployment mungkin cukup.
Apa Peran Observability Setelah Deployment?
Deployment tidak selesai ketika pipeline menunjukkan warna hijau.
Tim perlu tahu apakah aplikasi benar-benar sehat setelah release.
Minimal pantau:
error rate;
latency;
CPU/memory jika relevan;
health check;
queue backlog;
conversion atau business metric penting;
log anomaly.
Smoke test setelah deployment juga penting.
Pipeline dapat memverifikasi endpoint kritis atau flow dasar.
Jika metric tiba-tiba memburuk, tim perlu bisa menghubungkan perubahan dengan deployment tertentu.
Deployment marker di monitoring system sangat membantu.
Bagaimana Mencegah Dua Deployment Bertabrakan?
Jika beberapa developer merge hampir bersamaan, dua deployment bisa berjalan paralel.
Ini berisiko jika environment tidak dirancang untuk concurrent deployment.
GitHub menyediakan concurrency control agar hanya satu job atau workflow dalam group tertentu berjalan pada saat yang sama.
GitLab juga menyarankan memastikan hanya satu deployment berjalan ke environment yang sama dan mencegah outdated deployment job.
Konsepnya sederhana:
production harus memiliki ordering yang jelas.
Jangan biarkan release lama selesai setelah release baru dan menimpa state production tanpa sengaja.
Kapan Deployment Manual Sudah Menjadi Bottleneck?
Beberapa sinyalnya:
hanya satu orang yang tahu cara deploy;
release harus menunggu orang tertentu online;
langkah deploy ada di chat atau catatan pribadi;
sering ada “jangan lupa jalankan command X”;
build production dilakukan di laptop;
deployment sulit diulang;
rollback tidak terdokumentasi;
staging dan production sering berbeda;
credential dibagikan manual;
deployment sering dilakukan malam hari karena takut gagal;
tim menunda release kecil karena prosesnya melelahkan.
Jika beberapa tanda itu muncul, masalahnya bukan lagi kenyamanan.
Itu adalah delivery risk.
Kenapa CI/CD Meningkatkan Auditability?
Pipeline meninggalkan jejak.
Tim dapat melihat:
commit apa yang dideploy;
siapa yang memicu workflow;
test apa yang berjalan;
artifact mana yang digunakan;
kapan deployment dimulai;
apakah ada approval;
apakah pipeline gagal;
versi apa yang sedang aktif.
GitHub menyediakan deployment history dan environment control.
Version-controlled deployment configuration juga memberi audit trail terhadap perubahan proses itu sendiri.
Ini sangat membantu saat incident review.
Daripada bertanya:
“Semalam siapa yang deploy dan command-nya apa?”
tim bisa melihat record pipeline.
Kenapa Pipeline Terlalu Rumit Juga Bisa Menjadi Masalah?
CI/CD bukan kompetisi membuat YAML paling panjang.
Pipeline yang terlalu kompleks dapat menjadi produk internal yang sulit dirawat.
Gejalanya:
build memakan waktu sangat lama;
job terlalu banyak;
dependency antarjob sulit dipahami;
hanya satu DevOps engineer yang berani mengubah pipeline;
flaky test sering memblokir release;
conditional rule sulit diprediksi;
pipeline penuh script copy-paste.
Tujuan automation adalah mengurangi complexity operasional.
Jika pipeline menciptakan complexity baru yang lebih besar, desainnya perlu diperbaiki.
Gunakan reusable job, template, component, atau shared workflow jika memang ada pola berulang.
GitLab, misalnya, menyediakan reusable CI/CD component untuk menjaga konsistensi pipeline.
Bagaimana Mulai CI/CD Tanpa Overengineering?
Mulai dari satu pain point.
Tidak perlu langsung membangun canary deployment, policy engine, preview environment, dan multi-region failover.
Tahap pertama bisa sesederhana:
jalankan test otomatis saat pull request;
build artifact setelah merge;
deploy staging otomatis;
jalankan smoke test;
gunakan tombol approval untuk production;
simpan deployment log.
Setelah stabil, tambahkan:
security scan;
artifact signing;
infrastructure-as-code;
environment protection;
automatic rollback;
progressive delivery;
deployment metric.
Automation sebaiknya berkembang bersama risiko.
Contoh Skenario: Dari Deploy Manual ke Pipeline
Bayangkan tim backend dengan empat developer.
Awalnya deploy dilakukan dua minggu sekali.
Satu developer login ke server lewat SSH, pull source code, install dependency, menjalankan migration, lalu restart service.
Proses bekerja selama beberapa bulan.
Kemudian tim mulai release dua sampai tiga kali per hari.
Masalah muncul.
Satu deploy lupa menjalankan migration.
Deploy berikutnya dilakukan dari branch yang belum merge.
Server production juga memiliki package version berbeda dari staging.
Tim kemudian membuat pipeline sederhana:
push ke pull request menjalankan test;
merge ke main menghasilkan Docker image;
image diberi tag commit SHA;
staging otomatis menggunakan image tersebut;
production membutuhkan approval;
deploy production menggunakan image yang sama;
smoke test berjalan setelah deploy.
Perubahan paling besar bukan kecepatan.
Perubahan terbesar adalah deployment menjadi reproducible.
Tim tidak lagi bertanya siapa yang melakukan langkah apa.
Checklist Minimum CI/CD
Sebelum pipeline dianggap cukup matang, cek beberapa hal:
Apakah setiap perubahan menjalankan test otomatis?
Apakah build dilakukan di environment yang dikontrol?
Apakah artifact yang diuji sama dengan yang dideploy?
Apakah secret tidak disimpan di repository?
Apakah production memiliki permission terpisah?
Apakah deployment dapat ditelusuri ke commit tertentu?
Apakah hanya satu deployment berjalan ke environment yang sama?
Apakah rollback atau roll-forward strategy tersedia?
Apakah database migration diperlakukan eksplisit?
Apakah smoke test berjalan setelah deploy?
Apakah monitoring dapat menghubungkan error dengan release?
Apakah pipeline cukup sederhana untuk dipahami lebih dari satu orang?
Checklist ini bukan standar universal.
Service kecil dan sistem regulated tentu membutuhkan kedalaman berbeda.
FAQ tentang CI/CD
Apakah tim kecil perlu CI/CD?
Ya, tetapi tidak perlu kompleks. Bahkan pipeline sederhana untuk test, build, dan deployment dasar sudah mengurangi ketergantungan pada prosedur manual.
Apakah CI/CD berarti harus deploy setiap commit?
Tidak. CI dapat berjalan pada setiap perubahan sementara production deployment tetap membutuhkan approval atau dilakukan sesuai jadwal release.
Apakah pipeline bisa menggantikan code review?
Tidak. Pipeline menangani pemeriksaan deterministik seperti test, build, dan static checks. Code review tetap dibutuhkan untuk desain, maintainability, correctness, dan konteks bisnis.
Apakah deployment manual selalu buruk?
Tidak. Untuk prototype atau sistem yang sangat jarang berubah, proses manual mungkin masih cukup. Masalah muncul ketika frekuensi, jumlah langkah, jumlah developer, atau risiko meningkat.
Apakah harus memakai GitHub Actions atau GitLab CI/CD?
Tidak. Keduanya hanyalah contoh platform. Jenkins, Buildkite, CircleCI, cloud-native pipeline, atau sistem internal juga dapat digunakan. Yang penting adalah reliability, security, maintainability, dan kesesuaiannya dengan workflow tim.
Kapan continuous deployment cocok?
Continuous deployment cocok ketika automated test dan quality gate sudah kuat, observability matang, rollback jelas, dan risiko perubahan dapat dikelola. Untuk sistem yang membutuhkan approval regulasi atau bisnis, continuous delivery dengan manual gate mungkin lebih tepat.
Kesimpulan
Deployment manual tidak selalu salah.
Ia hanya memiliki batas.
Ketika tim kecil dan release jarang, prosedur manual mungkin cukup. Begitu frekuensi rilis meningkat, jumlah developer bertambah, environment makin kompleks, dan downtime makin mahal, ketergantungan pada langkah manual mulai menjadi risiko.
CI/CD membuat proses build, test, dan deploy menjadi repeatable.
Ia mengurangi human error, mempercepat feedback, menjaga artifact lebih konsisten, meningkatkan auditability, dan membuat release lebih mudah dikontrol.
Tetapi pipeline juga tidak perlu langsung rumit.
Mulai dari test otomatis dan deployment dasar. Gunakan artifact yang sama antar-environment. Lindungi secret. Tambahkan approval jika dibutuhkan. Siapkan rollback. Pantau kondisi setelah release.
Tujuan CI/CD bukan sekadar “deploy lebih sering”.
Tujuannya adalah membuat perubahan software bisa masuk ke production dengan proses yang lebih konsisten, aman, dan dapat dipahami seluruh tim.
Jika tim kamu sedang merapikan deployment process, membangun CI/CD pipeline, memisahkan environment, atau menyusun deployment strategy yang lebih aman, kamu bisa diskusikan kebutuhan teknologi bisnis kamu dengan tim Sukses Corp Tech untuk membahas pendekatan yang sesuai dengan architecture dan ritme release yang digunakan.
Comments
Memuat komentar...